
12:27
La mayoría de implementaciones de ISO 9001 no fallan por desconocimiento de la norma. Fallan por razones organizacionales predecibles: la alta dirección delega el proyecto y desaparece, la documentación se copia en lugar de construirse, los indicadores se inventan para llenar un formato y el sistema se diseña para pasar la auditoría en lugar de para mejorar la operación.
El resultado típico es un sistema que se sostiene tres meses antes y tres meses después de cada auditoría, y que el resto del año vive en una carpeta. Este artículo recorre las 12 fallas más frecuentes, cómo detectarlas antes de que cuesten dinero y qué hacer en cada caso. Si todavía estás en la etapa inicial, conviene revisar primero la guía para implementar ISO 9001 paso a paso y volver aquí para blindar el proyecto.
Las 12 fallas más frecuentes y cómo evitarlas
1. Implementar para obtener el certificado, no para mejorar
Es la falla raíz de la que se desprenden casi todas las demás. Cuando el objetivo declarado es "el sello", cada decisión se toma pensando en el auditor y no en la operación. Se documenta lo que el auditor va a pedir, se miden las variables fáciles de mostrar y se esconde lo que incomoda.
Cómo evitarlo: define desde el inicio dos o tres resultados de negocio que el sistema debe entregar (reducir reprocesos, bajar quejas de cliente, acortar tiempos de entrega) y haz seguimiento a esos resultados en los comités de dirección, no solo a los avances del cronograma de implementación.
2. Liderazgo delegado por completo al coordinador de calidad
El capítulo 5 de ISO 9001:2015 es explícito en que la alta dirección debe demostrar liderazgo y compromiso. En la práctica, muchas gerencias firman la política de calidad y no vuelven a aparecer hasta la auditoría. Sin autoridad real detrás, el coordinador de calidad termina persiguiendo a jefes que tienen otras prioridades.
Cómo evitarlo: la revisión por la dirección debe ser una reunión de decisión con presupuesto y compromisos asignados, no una presentación anual de diapositivas. Si el gerente no puede explicar en dos frases para qué sirve el sistema, el proyecto está en riesgo.
3. Copiar documentación de plantillas o de otra empresa
Es tentador y casi siempre sale caro. La documentación prestada describe procesos que no son los tuyos, menciona cargos que no existen y obliga a registros que nadie va a diligenciar. En auditoría, la brecha entre lo escrito y lo que realmente se hace es el hallazgo más fácil de detectar.
Cómo evitarlo: levanta los procesos con quienes los ejecutan. Las plantillas sirven como referencia de estructura, nunca como contenido final.
4. Sobredocumentar
ISO 9001:2015 eliminó la exigencia de procedimientos documentados obligatorios y dejó el alcance de la información documentada a criterio de la organización. Aun así, muchas empresas producen cientos de documentos que nadie consulta. Cada documento de más es mantenimiento, revisión, capacitación y riesgo de desactualización.
Cómo evitarlo: aplica un filtro simple a cada documento propuesto. Si no reduce un riesgo, no asegura un resultado ni es exigido por norma, cliente o ley, no se crea.
5. Un mapa de procesos que no corresponde a la operación real
El mapa dibujado en una sala de juntas suele reflejar el organigrama, no el flujo del trabajo. Cuando llega el momento de medir, nadie sabe quién es responsable de qué porque el proceso real cruza áreas que el mapa separó.
Cómo evitarlo: valida cada proceso recorriendo el flujo real de principio a fin con los operadores. Automatizar los flujos con un software para workflow obliga a definir responsables, entradas y salidas de forma explícita, lo que destapa rápido las inconsistencias del mapa teórico.
6. Contexto y partes interesadas resueltos como trámite
El numeral 4 se despacha con una matriz DOFA genérica hecha en una tarde y un listado de partes interesadas copiado. El problema aparece después: si el contexto está mal analizado, los riesgos identificados también lo estarán, y con ellos los objetivos y los indicadores. Es un error que se propaga a todo el sistema.
Cómo evitarlo: trabaja el contexto con datos reales del mercado, de los clientes y de la competencia, y revísalo cuando algo cambie, no solo una vez al año.
7. La matriz de riesgos se hace una vez y se archiva
El pensamiento basado en riesgos es uno de los ejes de la versión 2015. Reducirlo a un documento estático es desaprovecharlo y además deja expuesto un hallazgo claro: riesgos identificados sin acciones, sin seguimiento y sin evidencia de eficacia.
Cómo evitarlo: conecta cada riesgo significativo con una acción, un responsable y una fecha, y revísalo en los comités de proceso. Un riesgo sin acción es solo una observación.
8. Indicadores que no miden nada útil
El patrón se repite: indicadores que siempre dan verde, metas fijadas por debajo del desempeño histórico, mediciones que nadie usa para decidir y tableros que se actualizan el día antes de la revisión por la dirección.
Cómo evitarlo: cada indicador debe tener una decisión asociada. Si el resultado cambia y nadie hace nada distinto, el indicador sobra. Esta guía sobre indicadores de gestión en tu empresa ayuda a construir el conjunto mínimo que realmente sostiene la toma de decisiones.
9. No gestionar el cambio ni capacitar a quien ejecuta
Un sistema de gestión cambia la forma en que la gente trabaja. Si se anuncia por correo y se capacita con una charla de dos horas, la resistencia es segura. El personal operativo percibe el SGC como trabajo adicional que no le aporta, y en buena medida tiene razón si nadie le explicó el para qué.
Cómo evitarlo: capacita por rol y con el trabajo real, no con la norma. Un operario no necesita saber qué dice el numeral 8.5.1; necesita saber qué registra, cuándo y por qué importa.
10. Auditorías internas complacientes
Auditorías hechas por amigos del área, con hallazgos suavizados para no incomodar, producen un falso sentido de seguridad. La auditoría externa encuentra en dos días lo que la interna no quiso ver en seis meses.
Cómo evitarlo: asegura independencia real del auditor respecto al proceso auditado, forma auditores internos con criterio y evalúa la auditoría interna por la calidad de sus hallazgos, no por la ausencia de ellos.
11. Acciones correctivas que atacan el síntoma
"Se reforzó la capacitación al personal" y "se hizo llamado de atención" son las dos acciones correctivas más repetidas y casi siempre las menos eficaces. Sin análisis de causa raíz, el mismo problema reaparece y la no conformidad se vuelve reincidente, que es una de las situaciones que más complican una auditoría de seguimiento.
Cómo evitarlo: exige análisis de causa (cinco porqués, Ishikawa o el método que prefieras) y verificación de eficacia con evidencia, no con la firma de cierre.
12. Gestionar la documentación en carpetas compartidas y Excel
El control de información documentada del numeral 7.5 es el origen de una proporción alta de los hallazgos en auditorías de certificación: versiones obsoletas en uso, documentos sin evidencia de aprobación, listados maestros desactualizados y registros incompletos. Mantener esto a mano es posible con 30 documentos, no con 300.
Cómo evitarlo: centraliza en un software de gestión documental que garantice versión única vigente, flujos de aprobación con trazabilidad y bloqueo de obsoletos. La evidencia deja de construirse para la auditoría y pasa a generarse con el uso diario.
El error que aparece después de certificar
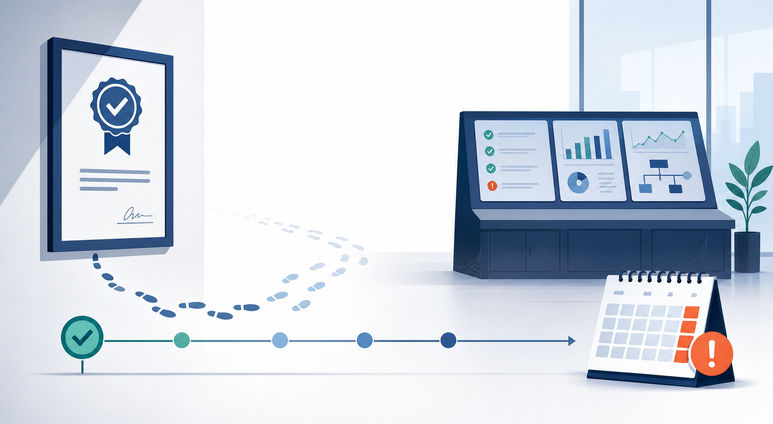
Hay una falla adicional que no ocurre durante la implementación sino después: el abandono posterior al certificado. El equipo celebra, el consultor se va y el sistema queda sin dueño. Diez meses más tarde empieza la carrera contrarreloj para la auditoría de seguimiento, y la organización vuelve a pagar en horas extra lo que no mantuvo en rutina.
La señal de que esto está pasando es simple: si la actividad del sistema de gestión se concentra en los dos meses previos a cada auditoría, el sistema no está operando, está siendo simulado.
Cronograma realista y señales de alerta por fase
|
Fase |
Duración típica |
Señal de alerta |
|
Diagnóstico y planeación |
3 a 6 semanas |
Nadie midió la línea base de desempeño |
|
Contexto, riesgos y procesos |
4 a 8 semanas |
El mapa de procesos lo hizo una sola persona |
|
Documentación y despliegue |
8 a 16 semanas |
Se están usando plantillas sin adaptar |
|
Operación y recolección de evidencia |
3 a 6 meses |
Los registros se diligencian de forma retroactiva |
|
Auditoría interna y revisión por la dirección |
4 a 6 semanas |
La auditoría interna no encontró hallazgos |
|
Certificación |
4 a 8 semanas |
El equipo depende del consultor para responder |
Una implementación completa en una empresa mediana suele tomar entre 8 y 14 meses. Los cronogramas de tres meses casi siempre significan documentación copiada y evidencia construida a última hora.
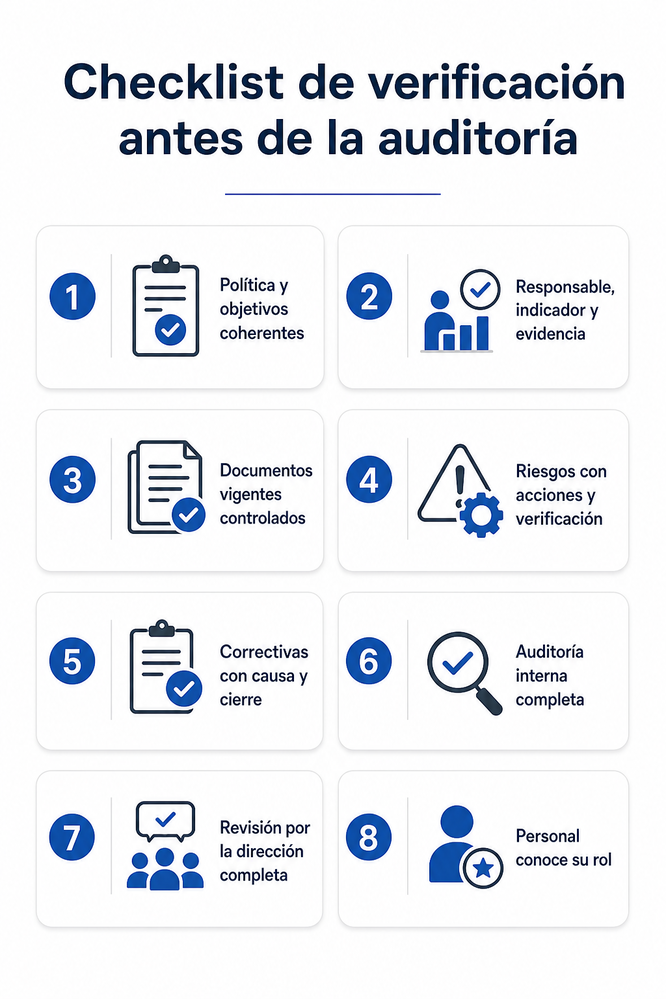
Checklist de verificación antes de la auditoría
- La política y los objetivos de calidad son coherentes con el plan de negocio
- Cada proceso tiene responsable, indicador y evidencia de seguimiento
- Todos los documentos vigentes están identificados y los obsoletos retirados de circulación
- Los riesgos tienen acciones con responsable, fecha y verificación de eficacia
- Las acciones correctivas incluyen análisis de causa y evidencia de cierre
- La auditoría interna cubrió todos los procesos y numerales aplicables
- La revisión por la dirección tiene entradas y salidas completas según el numeral 9.3
- El personal puede explicar su rol dentro del sistema sin leer un documento
El papel de la tecnología (y su límite)
Una herramienta no arregla un sistema mal diseñado, pero sí elimina la mayor parte del trabajo administrativo que hace insostenible el sistema bien diseñado. Un software de gestión de calidad integra documentos, auditorías, acciones correctivas, riesgos e indicadores en un solo lugar, de modo que la evidencia se genera como subproducto de la operación y no como un proyecto paralelo.
Para empresas pequeñas, donde el coordinador de calidad casi siempre tiene además otras funciones, esta diferencia determina si el sistema sobrevive al segundo año. Esta comparativa de software de gestión de calidad para pymes ayuda a dimensionar qué se necesita según tamaño, y el top 10 software de gestión de calidad detalla las opciones del mercado.
Preguntas frecuentes
¿Por qué fallan la mayoría de las implementaciones de ISO 9001?
Por falta de compromiso real de la alta dirección, documentación copiada que no refleja la operación, indicadores sin utilidad para decidir y un enfoque centrado en aprobar la auditoría en lugar de mejorar los procesos. Son fallas organizacionales, no técnicas.
¿Cuánto tiempo toma implementar ISO 9001?
Entre 8 y 14 meses en una empresa mediana que parte desde cero. Una pyme con procesos simples puede lograrlo en 6 a 9 meses. Los cronogramas más cortos suelen implicar documentación prestada y evidencia insuficiente para la auditoría de certificación.
¿Cuáles son las no conformidades más frecuentes en auditoría ISO 9001?
Control de información documentada (versiones obsoletas, falta de evidencia de aprobación), acciones correctivas sin análisis de causa ni verificación de eficacia, indicadores sin seguimiento, auditorías internas incompletas y revisión por la dirección sin todas las entradas del numeral 9.3.
¿Se puede implementar ISO 9001 sin consultor?
Sí, si existe alguien en la organización con conocimiento de la norma y tiempo asignado. El consultor acelera y aporta criterio externo, pero el riesgo de depender totalmente de él es que el conocimiento se va con el contrato. Lo recomendable es un acompañamiento que transfiera capacidad interna.