
Un documento sin control no produce un riesgo aislado. Produce varios al mismo tiempo, y cada uno alimenta a los demás. Un procedimiento desactualizado circulando en planta es, simultáneamente, un riesgo operativo (se trabaja con el método equivocado), un riesgo de certificación (hallazgo de auditoría en el numeral 7.5), un riesgo legal (si el incumplimiento toca una obligación regulatoria) y un riesgo financiero (retrabajos, devoluciones, sanciones). Esa es la multiplicación: un solo punto de falla que se expresa en cuatro frentes distintos.
Este artículo mapea los seis frentes de exposición que aparecen cuando la documentación se administra en carpetas compartidas, correos y hojas de cálculo, y los controles concretos que neutralizan cada uno.
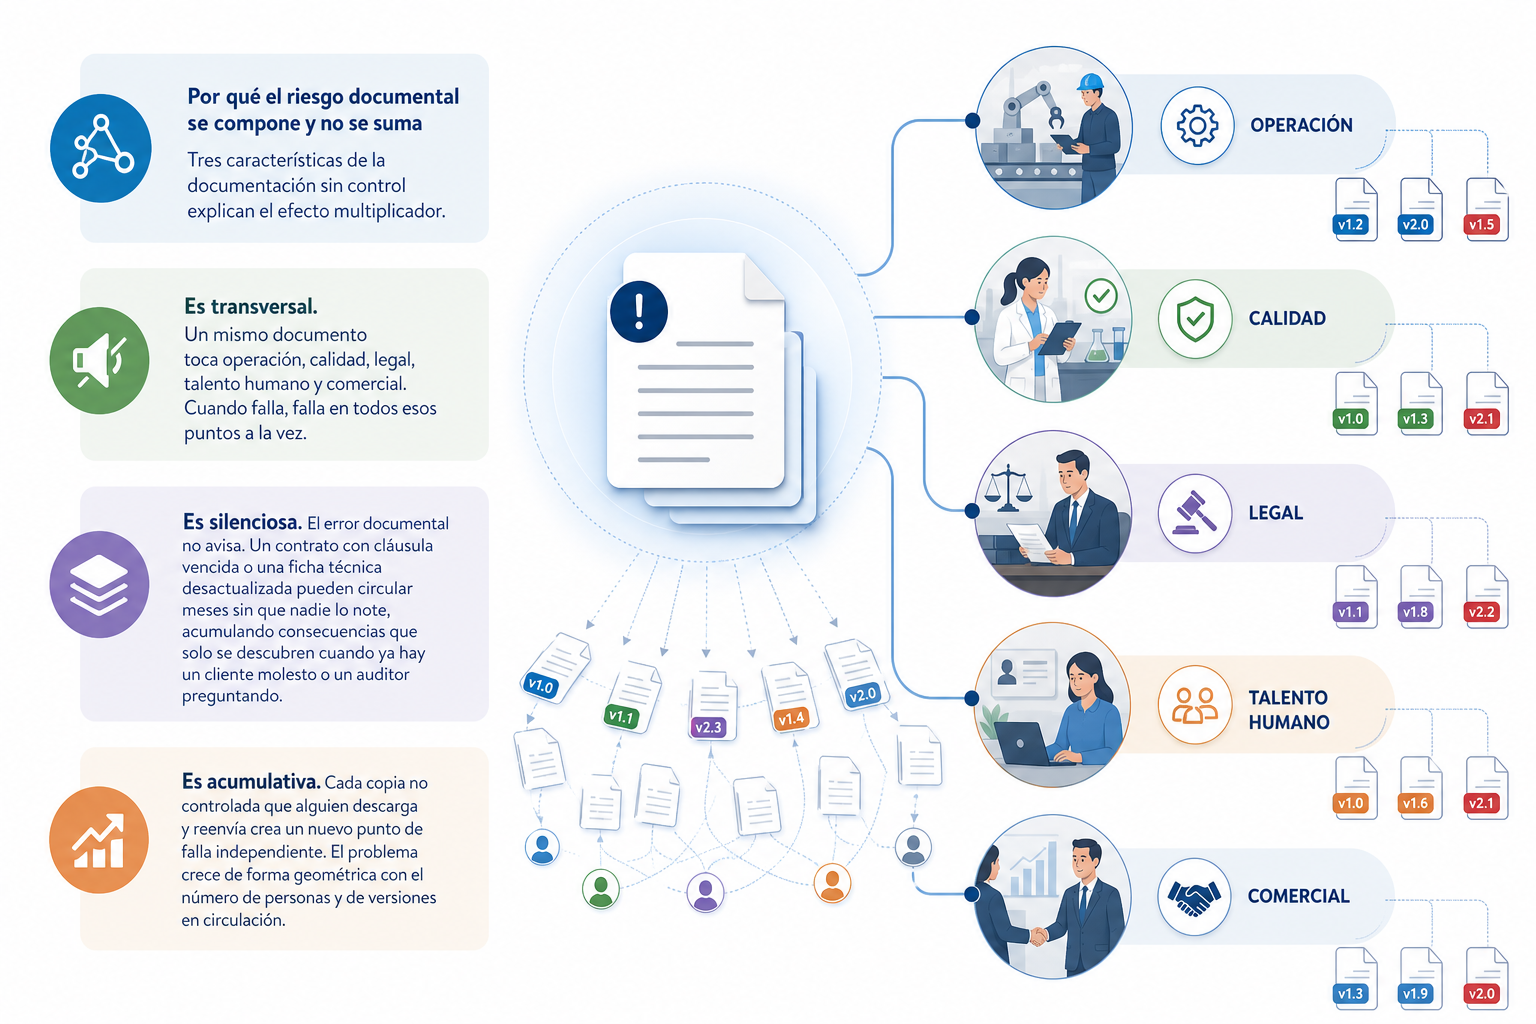
¿Por qué el riesgo documental se compone y no se suma?
Tres características de la documentación sin control explican el efecto multiplicador.
Es transversal. Un mismo documento toca operación, calidad, legal, talento humano y comercial. Cuando falla, falla en todos esos puntos a la vez.
Es silenciosa. El error documental no avisa. Un contrato con cláusula vencida o una ficha técnica desactualizada pueden circular meses sin que nadie lo note, acumulando consecuencias que solo se descubren cuando ya hay un cliente molesto o un auditor preguntando.
Es acumulativa. Cada copia no controlada que alguien descarga y reenvía crea un nuevo punto de falla independiente. El problema crece de forma geométrica con el número de personas y de versiones en circulación.
Los 6 frentes de exposición
1. Riesgo legal y regulatorio
Es el más costoso y el menos visible. Sin control documental no hay forma de demostrar qué versión de una política estaba vigente en una fecha determinada, quién accedió a información sensible ni cuándo se eliminó un registro.
En Colombia esto tiene efectos directos. La Ley 1581 de 2012 exige medidas de seguridad demostrables sobre datos personales, y la ausencia de registro de accesos deja a la empresa sin defensa ante una investigación. La Ley 594 de 2000 y el Decreto 1080 de 2015 imponen instrumentos archivísticos a entidades públicas y privadas con funciones públicas. En materia laboral y contractual, la carga de la prueba suele recaer sobre el empleador o el contratante, y un documento sin trazabilidad vale poco como evidencia.
Control que aporta el software: registro de auditoría inalterable, control de accesos por rol, evidencia de aprobación con fecha y responsable, y aplicación efectiva de tiempos de retención.
2. Riesgo operativo
Es el que se siente a diario. Personal trabajando con instructivos vencidos, formatos que ya no corresponden, especificaciones superadas y aprobaciones detenidas sin que nadie sepa dónde. Cada uno de estos eventos genera reprocesos, desperdicio o producto no conforme.
A esto se suma la dependencia de personas. Cuando la lógica documental vive en la cabeza de alguien, una renuncia deja un vacío operativo real que tarda meses en cerrarse.
Control que aporta el software: versión única vigente con obsoletos bloqueados, distribución controlada por rol y flujos de aprobación visibles. Automatizar esas rutas con un software para workflow convierte los cuellos de botella invisibles en tiempos medibles.
3. Riesgo de certificación y auditoría
El control de información documentada concentra una proporción alta de los hallazgos en auditorías de sistemas de gestión. Versiones obsoletas en uso, documentos sin evidencia de revisión, listados maestros desactualizados y registros incompletos son los más repetidos.
El costo no es solo el hallazgo. Es el bloque de trabajo que la organización dedica a reconstruir evidencia antes de cada auditoría, año tras año.
Control que aporta el software: la evidencia se genera como subproducto del uso diario. El listado maestro se actualiza solo, las vigencias alertan antes de vencerse y la trazabilidad de aprobaciones está disponible en segundos.
4. Riesgo de seguridad de la información
En una carpeta compartida los permisos son gruesos: se otorga acceso a la carpeta completa o a nada. El resultado habitual es que buena parte de la organización puede abrir contratos, nóminas, información de clientes y documentos estratégicos.
Sin registro de quién consultó qué y cuándo, una fuga de información no se puede investigar ni contener. Tampoco se puede demostrar diligencia ante la autoridad o ante el cliente afectado.
Control que aporta el software: permisos granulares por rol, proceso y documento individual, cifrado, registro de consultas y control de descargas.
5. Riesgo financiero
Se expresa en tres formas. La directa son las horas consumidas en buscar, reenviar y verificar documentos. Haz el cálculo con tus cifras: 20 personas que dedican 30 minutos diarios a esto suman cerca de 200 horas mensuales.
La indirecta son los retrabajos, devoluciones y penalidades contractuales derivados de trabajar con información equivocada. La tercera es la pérdida de oportunidades: licitaciones y homologaciones de proveedor que se caen porque la documentación exigida no estaba completa, vigente o disponible en el plazo.
Control que aporta el software: búsqueda por contenido y metadatos, documentación siempre vigente y paquetes de evidencia que se arman en minutos.
6. Riesgo reputacional y comercial
Los clientes corporativos auditan a sus proveedores. Un proveedor que no puede entregar documentación trazable en una auditoría de segunda parte pierde credibilidad y, con frecuencia, contratos. En sectores regulados, una sanción pública queda indexada y acompaña a la marca durante años.
Control que aporta el software: capacidad de responder a solicitudes de clientes y auditores con evidencia completa y verificable en el momento en que se pide.
Tabla resumen: dónde se multiplica
|
Frente de riesgo |
Cómo se manifiesta |
Control documental que lo contiene |
|
Legal y regulatorio |
Imposibilidad de probar vigencias y accesos |
Log de auditoría, retención aplicada, permisos por rol |
|
Operativo |
Versiones obsoletas en uso, aprobaciones detenidas |
Versión única vigente, flujos automatizados |
|
Certificación |
Hallazgos recurrentes en el numeral 7.5 |
Listado maestro automático, alertas de vigencia |
|
Seguridad de la información |
Acceso amplio sin registro de consultas |
Permisos granulares, cifrado, trazabilidad de accesos |
|
Financiero |
Horas perdidas, retrabajos, licitaciones caídas |
Búsqueda eficiente, evidencia disponible |
|
Reputacional |
Auditorías de cliente fallidas |
Respuesta documentada y verificable |
El punto ciego: los compromisos que nacen en reuniones
Buena parte de las decisiones críticas se toma en reuniones y queda registrada en actas que después nadie persigue. El acta se guarda, los compromisos se diluyen y seis meses más tarde el mismo tema vuelve a la agenda.
Cuando las actas se generan y gestionan dentro del sistema, cada compromiso queda con responsable y fecha, y su cumplimiento se vuelve rastreable. Las herramientas de IA para las actas en las reuniones han hecho esta captura mucho más rápida, pero el valor aparece cuando el acta alimenta el sistema de gestión en vez de quedarse en un archivo suelto.
¿Cómo medir tu exposición actual?
El riesgo documental se puede cuantificar. Estos son los indicadores que lo hacen visible:
- Porcentaje de documentos vigentes dentro de su fecha de revisión
- Tiempo promedio del ciclo de aprobación de un documento
- Número de hallazgos relacionados con documentación en la última auditoría
- Tiempo promedio de búsqueda de un documento específico
- Número de incidentes atribuibles a uso de versión desactualizada
- Porcentaje de compromisos de actas cerrados en plazo
Si estás definiendo el tablero del sistema de gestión, conviene cruzarlos con los indicadores para el ISO 9001 que el ente certificador espera ver.
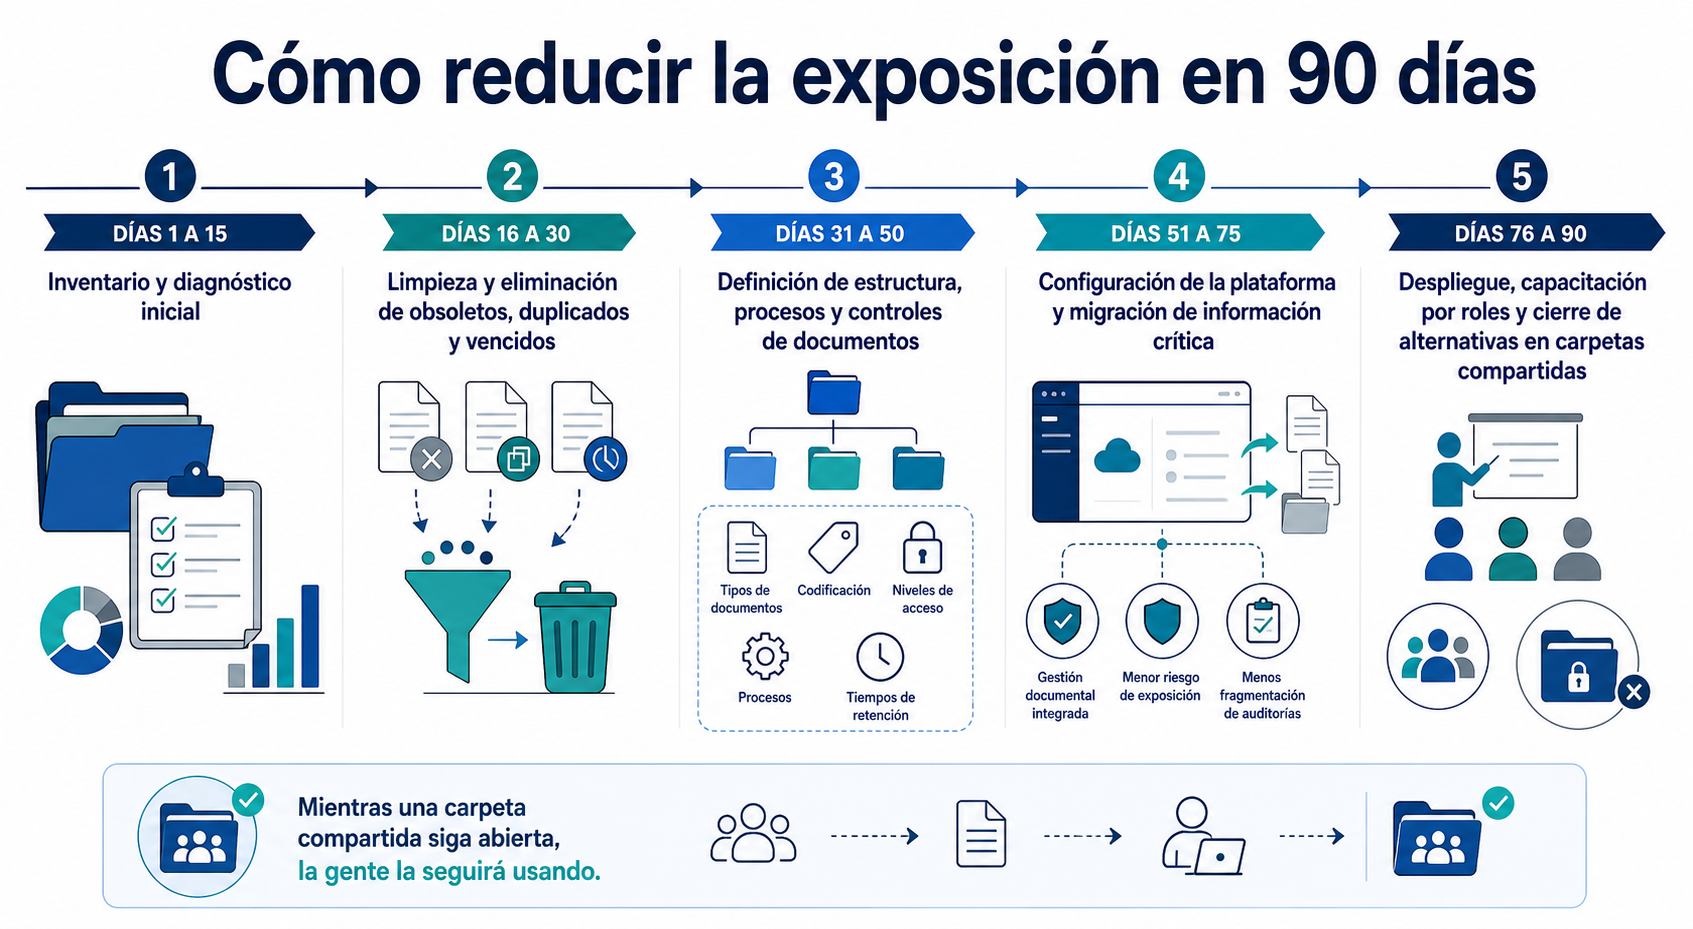
¿Cómo reducir la exposición en 90 días?
- Días 1 a 15. Inventario de documentos críticos y diagnóstico de los seis frentes. Establece la línea base de los indicadores anteriores.
- Días 16 a 30. Depuración. Identifica obsoletos, duplicados y documentos que ya cumplieron su tiempo de retención.
- Días 31 a 50. Definición de estructura: procesos, tipos documentales, codificación, niveles de acceso y tiempos de retención.
- Días 51 a 75. Configuración en la plataforma y migración de lo crítico. Un software de gestión documental integrado al sistema de gestión evita tener los documentos en un lado y las auditorías, riesgos e indicadores en otro.
- Días 76 a 90. Despliegue, capacitación por rol y cierre de las alternativas. Mientras la carpeta compartida siga abierta, la gente seguirá usándola.
Para comparar plataformas antes de decidir, el top 10 software de gestión de calidad desglosa las opciones más usadas, y una plataforma de software de gestión de calidad completa resuelve el frente documental junto con el resto del sistema.
Preguntas frecuentes
¿Qué riesgos genera no tener un software de gestión documental?
Seis frentes simultáneos: legal y regulatorio por imposibilidad de probar vigencias y accesos, operativo por uso de versiones desactualizadas, de certificación por hallazgos en el numeral 7.5, de seguridad por accesos sin control, financiero por horas perdidas y retrabajos, y reputacional por fallar auditorías de cliente.
¿Una carpeta compartida con permisos es suficiente?
No para documentos críticos. Permite almacenar y compartir, pero no controla versiones, no bloquea obsoletos, no deja evidencia formal de aprobación y no registra quién consultó qué. Sirve como repositorio, no como sistema de control.
¿Cómo se mide el riesgo documental de una empresa?
Con indicadores objetivos: porcentaje de documentos dentro de vigencia, tiempo de ciclo de aprobación, hallazgos de auditoría relacionados con documentación, tiempo de búsqueda e incidentes por versión desactualizada.
¿Qué sanciones existen en Colombia por manejo inadecuado de documentación?
En materia de datos personales, la Superintendencia de Industria y Comercio puede imponer multas, suspensión de actividades de tratamiento y cierre de operaciones relacionadas, según la gravedad. En materia archivística y sectorial, las consecuencias dependen de la autoridad competente en cada caso. Conviene validar el marco aplicable a tu sector con asesoría jurídica, ya que esta guía no sustituye ese análisis.
¿Por dónde empiezo si la documentación está en desorden?
Por el inventario y la depuración de los documentos críticos, no por la compra de la herramienta. Migrar el desorden a una plataforma nueva produce desorden más caro.
¿Cuánto tarda reducir la exposición de forma significativa?
Con los documentos críticos identificados y depurados, un despliegue enfocado en 90 días cubre los procesos de mayor riesgo. El resto se incorpora por fases.
¿Un software documental elimina el riesgo por completo?
No. Lo reduce y lo hace visible, que es la condición para gestionarlo. El riesgo residual se controla con cultura, capacitación por rol y revisión periódica del propio sistema.